Devraldığımız bir sitede marka adıyla Google araması yaptığımızda çıkan sonuçların bir kısmı Çince karakterlerle doluydu. Site çalışıyordu, ana sayfa normaldi, sahibi haftalardır bir anormallik görmemişti. Çünkü enjeksiyon ziyaretçiye değil, yalnızca arama motoruna gösteriliyordu.
Bu, virüs temizlemenin en sık atlanan tarafını iyi anlatıyor: zararlı kodu silmek bir iştir, aramada kaybettiğinizi geri almak başka bir iştir. Çoğu rehber yalnız birincisini anlatır.
Temizlik dosyada biter. Onarım dizinde biter.
Rakamlar neden bu kadar sık yaşandığını açıklıyor. Patchstack’in 2026 WordPress güvenlik raporuna göre 2025’te ekosistemde 11.334 yeni güvenlik açığı bulundu, bu 2024’e göre yüzde 42 artış. Açıkların yüzde 91’i eklentilerde, yüzde 9’u temalarda; WordPress çekirdeğinde yalnızca 6 açık raporlandı. Yoğun istismar edilen açıklarda toplu istismara kadar geçen medyan süre 5 saat.
Enjeksiyonun türü de rastgele değil. Sucuri’nin 2023 Hacked Website raporunda temizlenen sitelerin yüzde 20,30’unda SEO spam bulunmuş; uzaktan SiteCheck taramasıyla bakıldığında en az bir tür SEO spam görülen site oranı yüzde 42,22. İki rakam arasındaki fark denominatörden geliyor: biri temizlenen siteler, diğeri taranan siteler. Her iki ölçümde de sonuç aynı yöne işaret ediyor. Saldırının amacı çoğu zaman sitenizi düşürmek değil, sizin otoritenizi kullanarak kendi sayfalarını sıralatmak.
Brandaft olarak bu işin tamamını yapmıyoruz ve yapıyormuş gibi de davranmıyoruz. Bizim işimiz arama görünürlüğü; dolayısıyla aşağıda temizliğin nerede bittiğini, onarımın nerede başladığını ve hangi adımın kimde olduğunu ayırarak yazdık.
Siteme Virüs Bulaştığını Nasıl Anlarım? (Üç Hızlı Kontrol)
Tarayıcıda siteyi açıp bir şey görmemek bir kanıt değil. En yaygın yanılma noktası bu.
Birinci kontrol: dizine ne girmiş. Google’da site:alanadiniz.com araması yapın ve sayfa sayısına bakın. Sizin açmadığınız, başlığı yabancı karakterli ya da konunuzla alakasız sayfalar görüyorsanız enjeksiyon dizine girmiş demektir.
İkinci kontrol: Google sizi nasıl gösteriyor. Marka adınızla arama yapın. Başlıkta veya açıklamada Çince, Japonca ya da anlamsız kelime öbekleri çıkıyorsa klasik spam enjeksiyonudur. Bu kod genellikle ziyaretçiye değil Googlebot’a servis edilir, bu yüzden siz göremezsiniz.
Üçüncü kontrol: Search Console. Güvenlik sorunları raporu, Google’ın bir şey tespit ettiğinde size söylediği yer. Google’ın kendi dokümanı hacklenmiş içeriği dört kategoride listeliyor: Malware, Code injection, Content injection ve URL injection. Raporu nasıl okuyacağınızı ve diğer uyarıları Google Search Console rehberimizde anlattık.
Gövdeye enjekte edilen gizli bağlantılar farklı bir başlık; onu anti-SEO ve negatif SEO yazımızda ayrıca ele aldık.
WordPress siteniz sizi yavaşlatıyor mu?
Hız, güvenlik ve teknik SEO tarafını uçtan uca elden geçiriyoruz; siteniz aramada da kullanıcıda da kazansın.
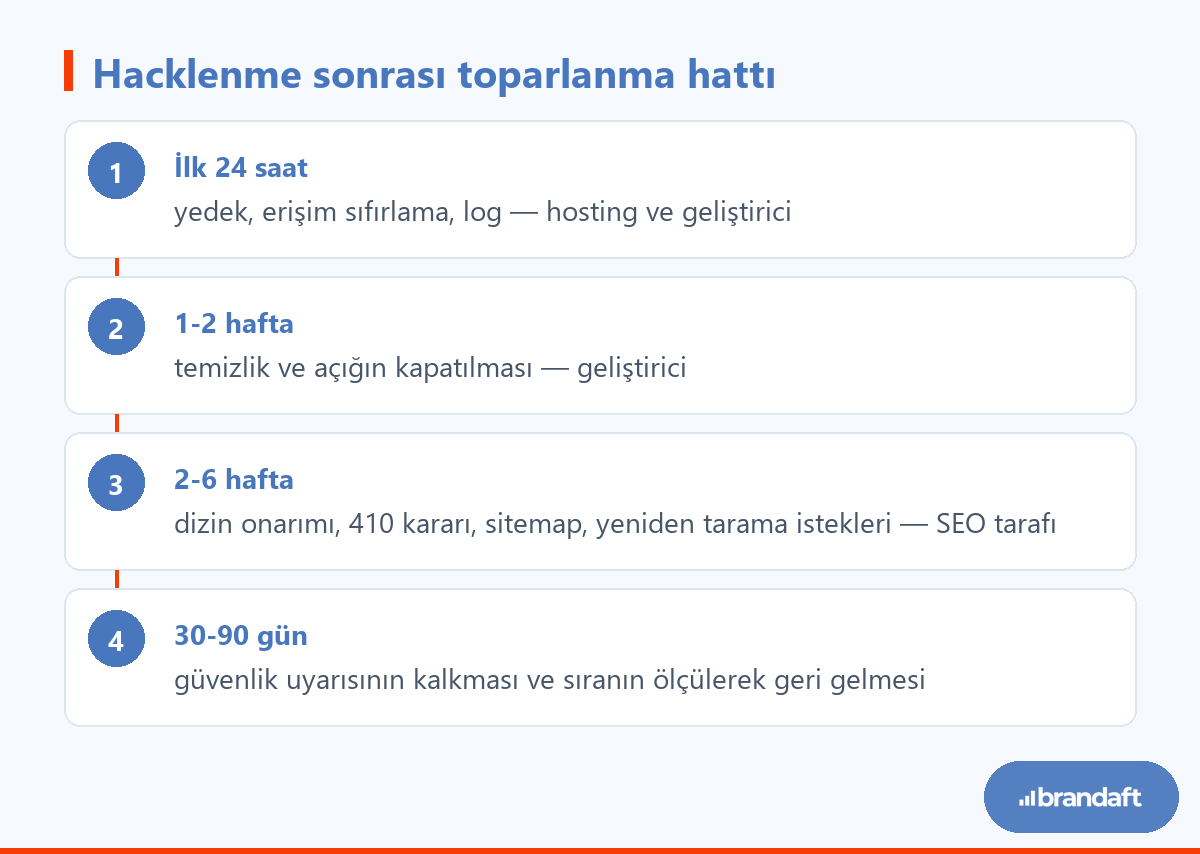
SİTE ANALİZİ İSTEİlk 24 Saat: Hangi Sırayla Ne Yapılır?
Sıra önemli, çünkü yanlış sırayla yapılan temizlik kanıtı da yok ediyor.
- Enfekte hâliyle yedek alın. Temizlemeden önce. WordPress’in resmi hacklenme dokümanı bunu açıkça söylüyor: temizliğe geçmeden önce ortamın bir kopyasını alın, bozuk kopya bile olsa referans olarak elinizde kalsın.
- Ne gördüğünüzü yazın. Saati, saat dilimini, son yapılan değişiklikleri. Bir eklenti mi kuruldu, tema mı düzenlendi. Bu not bir olay raporunun temeli ve işi devredeceğiniz kişiye kazandıracağı zaman çok.
- Siteyi kapatacaksanız doğru kodla kapatın. Bakım sayfasını 200 yanıt koduyla yayınlarsanız Google o boş sayfayı dizine yazar. Geçici kapatma 503 ile yapılır.
- Tüm erişimleri sıfırlayın. WordPress yöneticileri, FTP veya SFTP, veritabanı kullanıcısı, hosting paneli. Ardından
wp-config.phpiçindeki gizli anahtarları yenileyin; bu, hâlâ açık olan tüm oturumları düşürür. - Hostingten log isteyin. Hangi IP ne zaman girdi, hangi dosyalar değişti. Paylaşımlı hostingteyseniz komşu hesapların da etkilenmiş olabileceğini sorun.
Panik hızlı siler. Sıra doğru siler.
WordPress Virüs Temizleme Nasıl Yapılır? (Nerede Durmanız Gerektiği Dahil)
Temizliğin teknik adımları iyi dokümante edilmiş bir iştir: /wp-admin ve /wp-includes klasörlerini aynı sürümün resmi paketiyle FTP üzerinden değiştirmek, tema ve eklentileri resmi kaynaktan yeniden kurmak, uploads içinde PHP dosyası aramak, .htaccess ve index.php gibi sık hedef alınan dosyaları kontrol etmek, veritabanında enjekte script ve bilinmeyen yönetici aramak.
Bu adımların tamamı yukarıda bağlantısını verdiğimiz WordPress dokümanında ayrıntılı yazılı. Burada tekrar etmek yerine daha az yazılan şeyi söyleyeceğiz: nerede durmanız gerektiği.
Durmanız gereken yer, açığın kaynağını bulamadığınız noktadır. Patchstack’in rakamı burada anlam kazanıyor: açıkların yüzde 91’i eklentilerde. Yani sorun büyük olasılıkla WordPress’te değil, kurduğunuz bir eklentide. Hangisi olduğunu bulamadıysanız temizlik yarım kalmış sayılır.
Kodu silmek belirtiyi geçirir. Açığı kapatmak işi bitirir.
Temizlik Bitti, Sıralama Geri Gelmedi — Asıl İş Burada
Enjeksiyon size sayfa açtı. O sayfalar tarandı ve dizine girdi. Siteyi temizlemek onları dizinden çıkarmaz; yalnızca sunucudan siler. Google tarafında hâlâ kayıtlıdırlar ve siz onları temizleyene kadar sitenizin konu haritası bozuk görünür.
Burada üç karar var:
- Spam URL’ler için 410 doğru sinyal. 404 “şu an yok” der, 410 “kalıcı olarak gitti” der. İkincisi yeniden taramayı hızlandırır.
- noindex yalnızca sayfanın erişilebilir kalması gerekiyorsa. Silinmiş spam sayfa için gereksiz bir ara adımdır.
- Site haritasını temizleyin. Enjekte edilen adresler sitemap’e girdiyse çıkarın, temiz adresleri yeniden gönderin.
Şimdi kimsenin yazmadığı kısım: bu ne kadar sürer. Kendi sitemizde ölçtük. 6 Ekim 2026’da 20 adresle test yaptık ve Indexing API üzerinden gönderim taramayı tetiklemedi. Çalışan tek kanal Search Console arayüzünden elle istek göndermek oldu ve pratik tavan günde yaklaşık 10 adres.
Brandaft perspektifi. Girişte anlattığımız Çince enjeksiyon vakasında sıra şuydu: önce site: aramasıyla dizine kaç yabancı sayfa girdiğini çıkardık, sonra enfekte hâliyle yedek alındı ve erişimler sıfırlandı. Dosya ve veritabanı temizliğini, açığın bulunmasını geliştirici tarafı yürüttü. Biz dizin tarafını aldık: spam adresler 410 döndürüldü, site haritası temizlendi, temiz adresler için yeniden tarama istendi. Güvenlik uyarısı için inceleme talebi en sona bırakıldı, çünkü açık kapanmadan gönderilen talep işi geri saran tek adım.
Aritmetiği hacklenmiş bir siteye uygulayın: 300 spam URL’niz varsa, elle istekle bu haftalar süren bir iştir. Toparlanma takvimi “temizledik, bitti” değil. Yöntemin tamamını Google güncellemesi sonrası trafik kaybı yazımızda kurduğumuz ölçüm çerçevesiyle yürütüyoruz; hacklenme sonrası toparlanma da aynı mantıkla ilerliyor.
Google’ın Güvenlik Uyarısı Nasıl Kaldırılır?
Uyarı kendiliğinden kalkmaz. Search Console’daki Güvenlik sorunları raporundan inceleme talebi göndermeniz ve ne düzelttiğinizi yazmanız gerekir.
Burada bir tuzak var. Google’ın kendi dokümanı net: sorun gerçekten düzeltilmeden inceleme talebi göndermek, sonraki taleplerinizin yanıt süresini uzatıyor ve sitenizin tekrar eden ihlal olarak işaretlenmesine yol açabiliyor. Bekleyen bir talep varken yenisini göndermek de önerilmiyor.
Pratik sonuç: emin olmadan o düğmeye basmayın. Bir hafta erken basmanın maliyeti, bir hafta beklemenin maliyetinden yüksek.
Virüs Neden Geri Geliyor? (Temizleme Değil, Kapatma Sorunu)
Temizlenen sitelerin yeniden enfekte olmasının sebebi genellikle temizliğin eksik olması değil, açığın açık kalmasıdır. Üç tipik sebep:
- Arka kapı dosyası kaldı. Zararlı kod silindi ama saldırganın geri dönmesini sağlayan dosya
uploadsya da eklenti klasöründe duruyor. - Korsan tema veya eklenti. Lisanssız dağıtılan paketler bu işin en bilinen taşıyıcısı.
- Güncelleme ritmi yok. Burada Patchstack’in iki rakamını birlikte okumak gerekiyor: açıkların yüzde 46’sı duyuru anında yamasızdı ve yoğun istismar edilenlerde toplu istismara kadar medyan süre 5 saat. “Ayda bir güncelliyorum” bu tabloda bir koruma değil.
Yani güvenlik kurduğunuz bir eklenti değil, sürdürdüğünüz bir ritim.
Bu İş Kimde Olmalı: Hosting, Geliştirici, Ajans?
En çok zaman kaybı, işin kimde olduğu belli olmadığı için yaşanıyor. Ayrımı net koyarsak:
- Hosting: sunucu tarafı tarama, log kayıtları, hesap izolasyonu, yedekten dönüş.
- Geliştirici veya WordPress uzmanı: dosya ve veritabanı temizliği, arka kapıların bulunması, açığın kapatılması.
- SEO tarafı: dizin onarımı, spam URL’ler için 410 kararı, site haritası, inceleme talebi ve sıranın gerçekten geri gelip gelmediğinin ölçülmesi.
Brandaft’ta bizdeki kısım üçüncüsü. Malware temizliği satmıyoruz; bunu yapan uzmanlarla çalışan müşterilerimizin arama tarafını biz yürütüyoruz. Bu ayrımı baştan yazmak, “her şeyi yaparız” diyen bir teklifin sonradan yarattığı boşluktan daha iyi çalışıyor.
Bakım tarafında da çalışma biçimimiz yazılı: bakım teklifte ayrı satır olarak görünür, “dahildir” deyip sonradan faturalamıyoruz; alan adı müşteri adına kaydedilir ve çalışmayı bıraksanız bile erişimler sizde kalır. Piyasadaki bakım bantlarını ve hangi kalemin neye karşılık geldiğini internet sitesi kurma maliyeti yazımızda tablo hâlinde yayınladık.
WordPress Virüs Temizleme Hakkında Sıkça Sorulan Sorular
WordPress virüs temizleme ne kadar sürer?
Dosya ve veritabanı temizliği, açığın kaynağı biliniyorsa genellikle bir iş günü içinde tamamlanır. Kaynağı bulunamayan vakalarda süre tahmin edilemez, çünkü temizlenen site yeniden enfekte olur. Aramada toparlanma ise ayrı bir takvimdir ve haftalarla ölçülür.
Temizledim ama sıralamam geri gelmedi, ne kadar bekleyeceğim?
Enjekte edilen sayfalar dizinden çıkana kadar beklemeniz gerekir. Bu, spam URL sayısına bağlı. Kendi ölçümümüzde Search Console arayüzünden elle yeniden tarama isteğinin pratik tavanı günde yaklaşık 10 adres oldu; yüzlerce adres söz konusuysa süre buna göre uzar.
Google’daki güvenlik uyarısı kendiliğinden kalkar mı?
Kalkmaz. Search Console’dan inceleme talebi göndermeniz gerekir. Site gerçekten temizlenmeden talep göndermek sonraki taleplerin yanıt süresini uzatıyor ve tekrar eden ihlal işaretine yol açabiliyor.
Ücretsiz bir güvenlik eklentisi yeterli mi?
Tespit için çoğu zaman yeterlidir, kapatma için değil. Eklenti size enfeksiyonu gösterir; hangi eklentinin hangi sürümündeki açığın kullanıldığını ve arka kapının nerede kaldığını bulmak elle yapılan bir iştir.
Yedekten dönmek virüsü temizler mi?
Yedek enfeksiyondan öncesine aitse ve açık kapatıldıysa evet. Açık kapatılmadıysa aynı yoldan tekrar girilir. Ayrıca yedeğin tarihi enfeksiyon tarihinden sonraysa virüsü de geri yüklemiş olursunuz.
Çince veya Japonca spam sayfalar neden ziyaretçi olarak görünmüyor?
Çünkü enjekte edilen kod isteği yapan tarafa göre farklı içerik döndürüyor: Googlebot’a spam sayfayı, tarayıcıya normal sayfayı gösteriyor. Bu yüzden tespit için siteyi açmak değil, site: araması ve Search Console gerekiyor.
Hacklenme SEO’yu kalıcı olarak bozar mı?
Kural olarak bozmaz. Temizlik yapılır, açık kapatılır, dizin onarılır ve uyarı kaldırılırsa sıralama geri gelir. Kalıcı hasar, temizliğin yarım bırakıldığı ve sitenin tekrar eden ihlal olarak işaretlendiği vakalarda görülüyor.
Sonuç: Temizlik Bir Olaydır, Güvenlik Bir Süreçtir
Hacklenme tek seferlik bir olay gibi görünür ve öyle ele alınır: kod silinir, site açılır, mesele kapanır. Oysa olayın maliyeti silinen kodda değil, aramada kaybedilen haftalarda birikiyor. Dizinde kalan spam sayfalar, kaldırılmayan güvenlik uyarısı ve kapatılmayan açık, temizlikten aylar sonra da ödenen bir faturadır.
Siteniz hacklendiyse ve temizlikten sonra aramadaki durumun toparlanmadığını görüyorsanız, dizin tarafındaki onarımı birlikte planlayalım. Web tasarım ajansı sayfasından bize ulaşabilirsiniz.